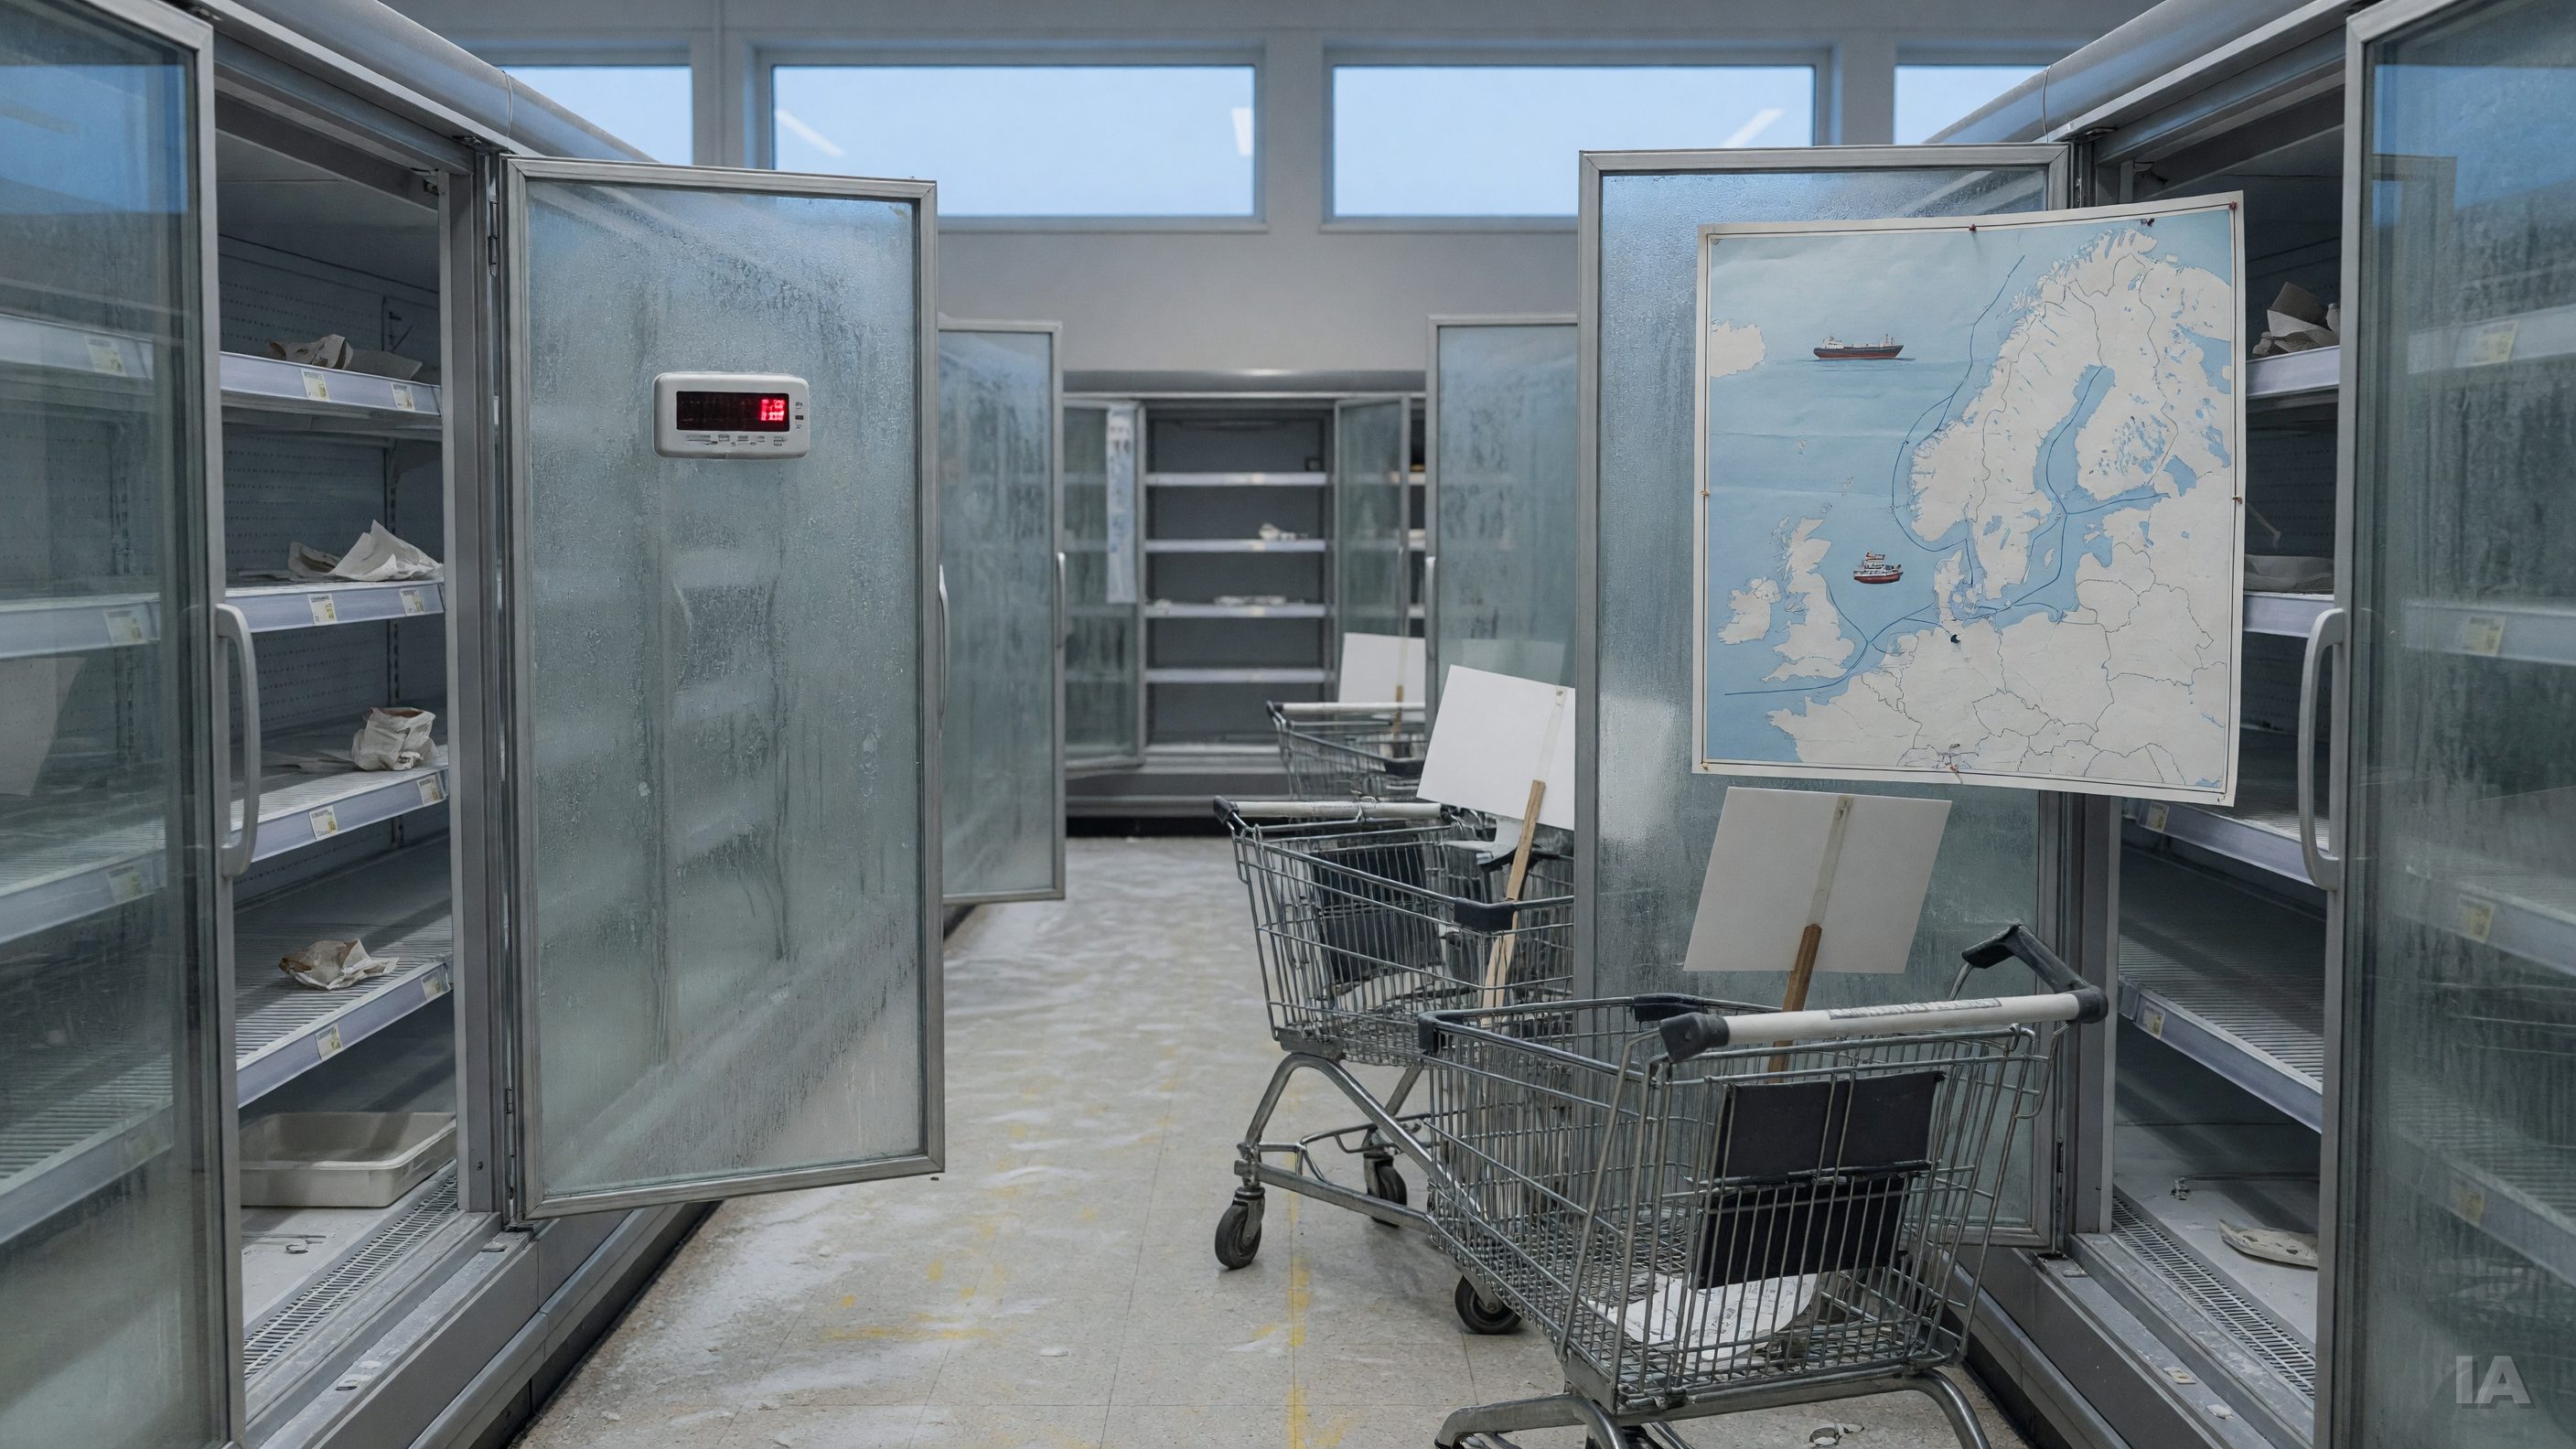
Dans la nuit du 1ᵉʳ au 2 novembre, des pirates ont de nouveau pris le contrôle de systèmes de régulation frigorifique connectés à Internet, dans des supermarchés de plusieurs pays européens. Trois semaines après une première attaque de grande ampleur en France, le scénario se répète, avec le même fabricant dans la ligne de mire : l'entreprise danoise Danfoss. Ce qui ressemblait à un incident isolé prend désormais les allures d'une campagne, et révèle une fragilité très concrète : celle de la chaîne du froid, devenue dépendante de petits boîtiers branchés au réseau.
Ce qui s'est passé cette nuit
Selon Le Monde, la vague a touché la Belgique, la Suède, la Finlande, l'Estonie, le Luxembourg et l'Irlande. D'autres médias ajoutent les Pays-Bas à la liste. Le Temps parle de sept pays, avec des quantités d'aliments jetées en conséquence.
Les chiffres varient selon les pays et restent provisoires. Selon Euronews, en Belgique, environ 40 supermarchés Delhaize ont été touchés, ainsi qu'au moins 15 magasins Carrefour et cinq enseignes Spar. Nordisk Post, qui s'appuie sur des reportages belges, avance pour sa part un total d'au moins 76 points de vente et note qu'un magasin IKEA figure parmi les victimes. La justice belge a ouvert une enquête : d'après Euronews, le parquet fédéral s'est saisi du dossier.
En Suède, Nordisk Post rapporte qu'au moins sept magasins ICA et sept magasins Coop ont été affectés. À Sjöbo, dans le sud du pays, un supermarché ICA a vu ses réglages montés à 50 °C pendant la nuit. Le magasin a fermé temporairement, le temps de retirer les produits frais et surgelés, et son gérant a confié à TV4 que son personnel n'avait pas pu reprendre la main sur les commandes.
En Irlande, treize magasins SuperValu ont été touchés, d'après un communiqué de leur propriétaire, le groupe Musgrave, cité par Euronews. En Estonie, un seul supermarché de l'enseigne Selver est concerné, selon les médias locaux. Aux Pays-Bas, un porte-parole de Danfoss a évoqué au moins 17 entreprises, essentiellement de petits commerces comme des boucheries. En Finlande, quelques petits magasins du groupe Kesko ont enregistré des températures anormales ; la cause fait encore l'objet de vérifications et le groupe ne peut exclure une intervention externe, selon Yle, citée par Nordisk Post.
Le Danemark, lui, a été épargné de justesse : un producteur alimentaire a été visé, mais son fournisseur est intervenu avant toute perturbation.
Le rappel de la première vague en France
Pour mesurer la portée de ce qui se joue, il faut revenir à la nuit du 11 au 12 octobre. Selon Cybernews, qui cite BFMTV, environ 300 magasins Intermarché et Netto et près de 100 magasins Coopérative U avaient alors été touchés. L'enseigne E.Leclerc a confirmé à l'AFP qu'une cyberattaque avait frappé l'un de ses fournisseurs d'équipements de réfrigération, avec des répercussions dans plusieurs magasins, rapporte CBS News.
Le mécanisme était aussi simple que destructeur. D'après Cybernews, les pirates ont détourné la fonction de dégivrage, normalement utilisée pour éliminer le givre, pour qu'elle tourne sans arrêt. Certaines installations ont été portées à 50 °C pendant plusieurs heures. Un Intermarché de Haguenau, cité par L'Usine digitale, a vu ses appareils grimper à 32 °C au lieu des -23 °C habituels. Dans certains cas, la chaleur a même provoqué des incendies, selon CBS News.
Le parquet de Paris a ouvert une enquête, et l'Agence nationale de la sécurité des systèmes d'information (ANSSI) a été mobilisée. Nordisk Post, citant Recorded Future News, indique que le parquet évalue à environ 700 le nombre de victimes de cette première vague.
Une même signature, un même maillon faible
Le patron de Sabcobel, société qui gère des installations frigorifiques en Belgique, a décrit aux médias belges une attaque identique à celle de France, selon Brandefense : un accès à distance qui bascule l'évaporateur en mode dégivrage. Un autre responsable cité par Le Quotidien (Luxembourg) a parlé d'une « signature » identique, sans en dire davantage.
Danfoss, de son côté, a confirmé à la radiotélévision publique danoise DR que ses produits étaient impliqués dans plusieurs pays, d'après Nordisk Post. Le fabricant avait déjà expliqué, après l'attaque française, que la plupart des équipements touchés étaient d'anciens produits qui, selon ses propres mots rapportés par CBS News, ne reçoivent plus de mises à jour logicielles ou de sécurité. Les modèles AK-SM 800 (fin de vie en mai 2021) et AK-SC 355 (retiré progressivement dès 2016) sont les plus cités.
Cette fois encore, l'entreprise met l'accent sur la responsabilité de ses clients : selon Euronews, elle affirme que la vulnérabilité concerne surtout des logiciels obsolètes et qu'elle avait appelé à adopter la nouvelle version. Au Pays-Bas, son porte-parole a indiqué à NOS que la plupart des clients avaient suivi les avertissements émis après la France, mais pas tous, d'après Nordisk Post.
Ce partage des responsabilités est précisément ce que redoutent les spécialistes. Dans des recherches publiées en octobre, la société de cybersécurité Forescout souligne, selon Euronews, que les rôles sont souvent éclatés : un prestataire gère le logiciel, le magasin possède l'équipement, son service informatique administre la connexion Internet. Quand personne n'a la vue d'ensemble, personne ne ferme la porte.
Pourquoi ces frigos sont-ils branchés à Internet ?
La réponse tient à l'économie. Danfoss affirme, d'après Euronews, que connecter les commandes de réfrigération réduit de 15 à 30 % les interventions inutiles de techniciens, puisque bien des pannes se règlent à distance. La surveillance à distance permet aussi de conserver automatiquement les relevés de température exigés par les règles de sécurité alimentaire, plutôt que de faire vérifier chaque meuble jusqu'à quatre fois par jour.
Le revers est considérable. Forescout a recensé, grâce au moteur Shodan, 12 976 services de gestion de réfrigération exposés sur 6 017 adresses Internet dans 99 pays et territoires. Les deux familles dominantes sont les systèmes XWEB de Copeland et Dixell (7 075) et StoreView de Danfoss (4 697) ; parmi ces derniers, 80 % tournaient sous un micrologiciel antérieur à la version corrigeant les failles connues. Ces chiffres dénombrent les systèmes exposés, pas ceux qui ont été piratés, précise Euronews.
Le dossier n'a rien d'une surprise technique. Selon la reconstitution de Cyberattaque.org, le constructeur documentait lui-même, dans une note d'octobre 2025, l'attaque de 16 supermarchés russes équipés de contrôleurs AK-SM 800 en 2022. Et TechCrunch rappelle que la société Claroty avait averti dès août que ces appareils risquaient des piratages et des pannes à distance. Autrement dit, les failles étaient publiques et l'inventaire des appareils exposés aussi.
Qui est derrière ? Personne ne le sait
À ce jour, aucune des deux vagues n'a été revendiquée, souligne Le Quotidien. Nordisk Post précise qu'on ignore si les auteurs de lundi sont les mêmes qu'en France. L'absence de revendication et de demande de rançon connue distingue ces attaques des rançongiciels habituels, où le chantage financier est la finalité. Ici, l'objectif apparent est la destruction pure et simple de marchandise, ce qui alimente les hypothèses les plus diverses, de l'opportunisme criminel au sabotage. Aucune source consultée n'établit de lien avec un acteur étatique, et il serait prématuré d'en suggérer un.
L'impact économique reste difficile à chiffrer. Euronews évoque des pertes de plusieurs centaines de milliers d'euros pour cette seule nuit. Pour la vague française, les estimations circulent en millions, voire en dizaines de millions d'euros, mais restent des évaluations, non des bilans vérifiés.
Ce que disent les autorités, et ce qui change
Le commissaire européen à l'Agriculture et à l'Alimentation, Christophe Hansen, a qualifié ces nouveaux incidents de tentative de perturber la chaîne d'approvisionnement alimentaire, tout en soulignant que la sécurité alimentaire de l'Europe n'est pas menacée pour l'instant, rapporte Nordisk Post en citant Reuters. Après la première vague, il avait déjà affirmé que la sécurité alimentaire exigeait plus d'attention à tous les niveaux.
Les consignes techniques, elles, sont d'une grande banalité, ce qui est justement le problème. Danfoss recommande de ne pas exposer directement les équipements de réfrigération à Internet, de mettre à jour les logiciels encore pris en charge et de protéger les accès distants par pare-feu ou réseau privé virtuel (VPN). Le responsable néerlandais de Danfoss résume l'approche cité par Euronews : la solution la plus simple consiste à piloter les frigos par une connexion Internet sécurisée.
Reste le cas des modèles en fin de vie, qui ne seront plus jamais corrigés. Selon l'analyse de Brandefense, la seule option réaliste pour ces appareils est l'isolement, faute de correctif, avec une alarme de température indépendante en renfort. Cette société de cybersécurité note aussi qu'aucun CVE (identifiant public de faille) n'a été nommé pour ces compromissions précises, ce qui laisse ouverte la question du mode d'entrée exact : faille connue, identifiants faibles ou accès à distance détourné chez un frigoriste.
Un avertissement pour tous les objets « ennuyeux »
L'enseignement dépasse largement les supermarchés. Un spécialiste autrichien de cybersécurité, Patrick Lamplmair, de Tributech, a déclaré à Gizmodo que tout équipement connecté doit être vérifié pour son exposition aux pirates, même le plus banal, surtout après des attaques antérieures. Le même constat vaut pour les chambres froides des hôpitaux, des laboratoires ou des entrepôts : partout où un contrôleur industriel discret a été relié au réseau pour économiser une visite de technicien, la sécurité du boîtier est devenue la sécurité du stock.
Pour les distributeurs, la leçon est double. Il faut d'abord un inventaire précis de ce qui est branché, par qui, et avec quel logiciel. Il faut ensuite une surveillance indépendante qui déclenche une alerte quand la température dérive, car, lors de l'attaque française, les frigos ont chauffé pendant des heures sans que les alarmes ne se déclenchent, selon l'analyse publiée par Wikipédia en anglais.
Les enquêtes belge et française diront peut-être si une seule main orchestre ces attaques. En attendant, une chose est établie : des appareils connus pour être vulnérables, parfois depuis plus d'un an, sont restés exposés, et la deuxième vague en est la démonstration.