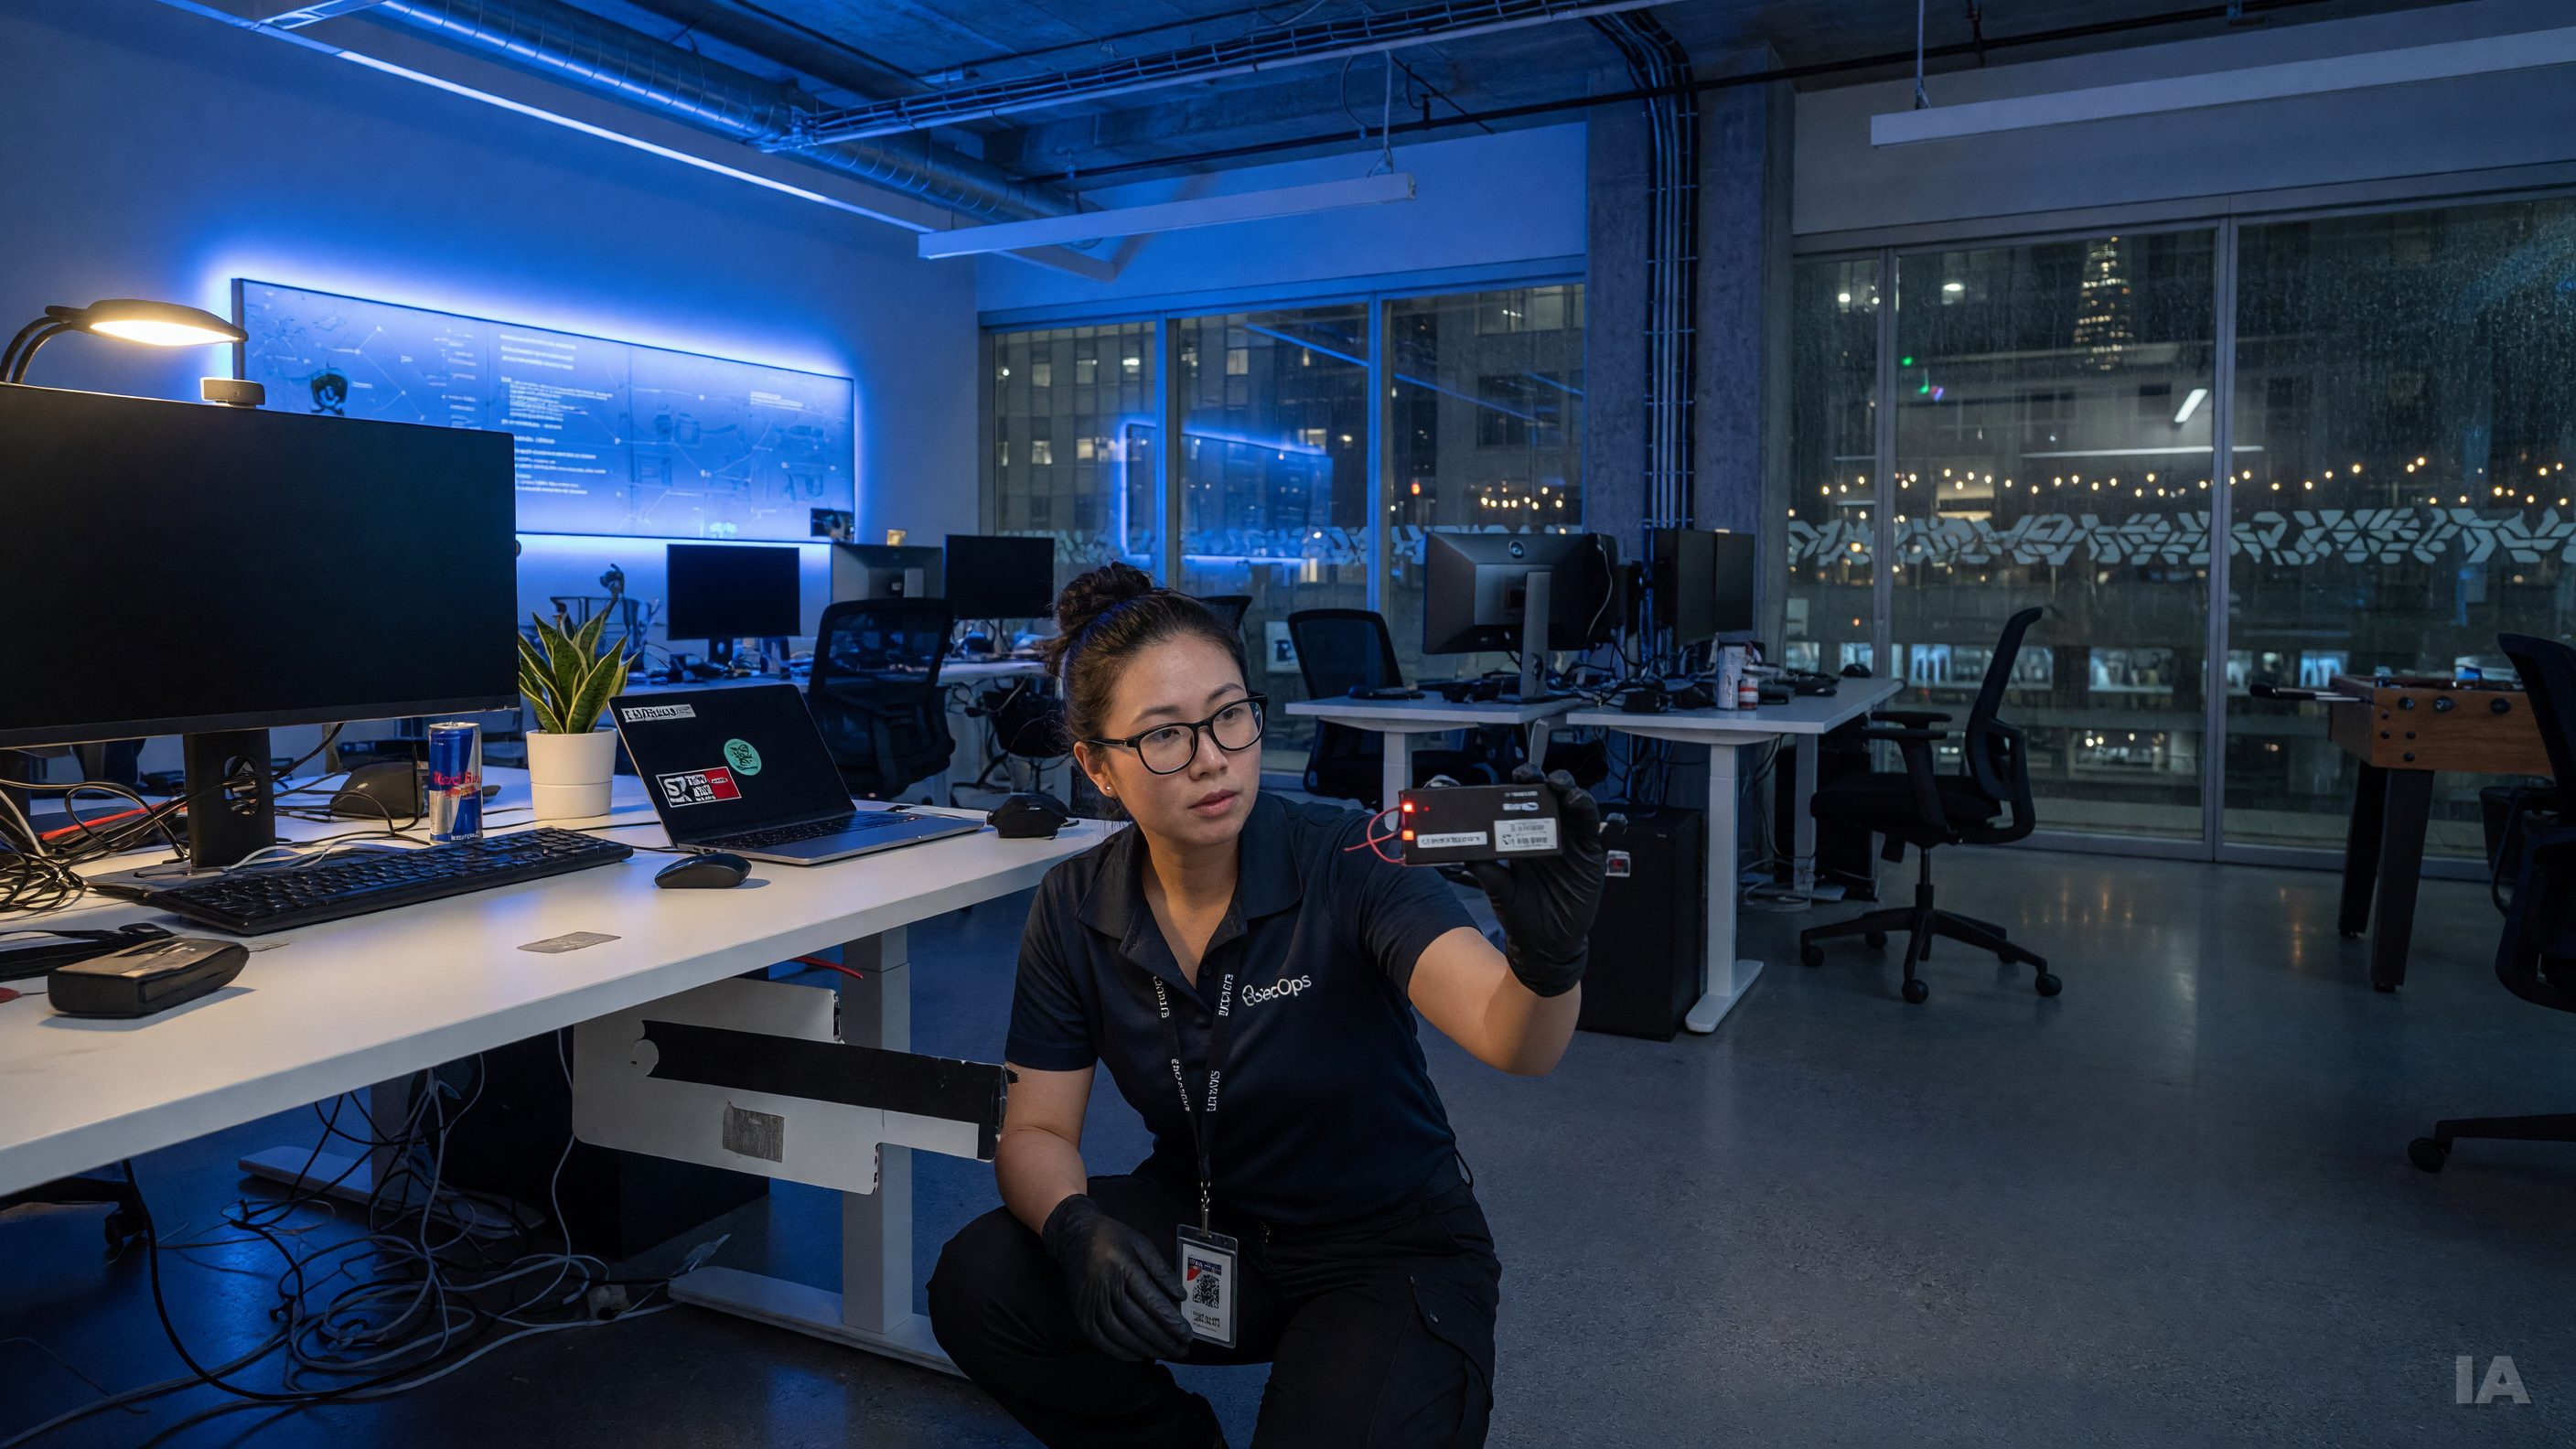
Une entreprise qui conçoit certains des systèmes d'intelligence artificielle les plus convoités au monde découvre un appareil d'écoute dans l'un de ses bureaux. L'affaire, rapportée par Business Insider, a de quoi alimenter les inquiétudes sur la sécurité physique des sociétés d'IA, un angle souvent éclipsé par les débats sur la cybersécurité.
Ce que l'on sait, et ce que l'on ignore
Selon Business Insider, OpenAI affirme qu'un « dispositif d'enregistrement sophistiqué » a été trouvé dans l'un de ses bureaux. La société ajoute que ses propres modèles ont permis d'identifier la personne qui l'aurait installé. Voilà, en substance, l'ensemble des éléments qui ressortent du résumé de l'article disponible au moment de la rédaction.
Plusieurs points essentiels restent, à ce stade, non établis dans les informations dont nous disposons. Nous ne savons pas dans quelle ville se trouve le bureau concerné, depuis combien de temps l'appareil y aurait été présent, ni quelles conversations il aurait pu capter. L'identité de la personne mise en cause n'est pas précisée, pas plus que ses liens éventuels avec un employeur, un concurrent ou un État. On ignore aussi si les autorités ont été saisies ou si une enquête policière est en cours. Il s'agit, pour l'instant, d'affirmations de l'entreprise elle-même, non corroborées publiquement dans les documents que nous avons pu consulter.
Par prudence, il convient donc de distinguer ce qui est affirmé (la découverte d'un dispositif et l'aide des modèles pour remonter à son auteur présumé) de ce qui relève de l'inférence ou de la spéculation (le mobile, le commanditaire, l'ampleur des fuites éventuelles).
Un détail qui retient l'attention : l'IA comme outil d'enquête interne
L'élément le plus singulier du dossier tient à la manière dont l'auteur présumé aurait été repéré. OpenAI affirme que ses propres modèles ont contribué à l'identifier. Concrètement, ce type d'analyse repose généralement sur le croisement de données internes : journaux d'accès aux locaux, historiques de connexion, enregistrements de caméras de sécurité, registres de visiteurs. Des outils d'IA peuvent accélérer ce travail en repérant des recoupements que des analystes humains mettraient beaucoup plus de temps à établir.
Ce détail est aussi, il faut le dire, un message. En mettant en avant le rôle de ses modèles, l'entreprise démontre une application concrète de ses technologies à un problème de sécurité réel. On peut y voir un exemple d'usage légitime, mais on peut aussi y lire un exercice de communication. Dans les deux cas, la prudence s'impose tant que les détails techniques ne sont pas documentés de façon indépendante.
Pourquoi les sociétés d'IA sont une cible de choix
Le contexte général éclaire la plausibilité de ce genre d'incident, même si rien ne permet ici de relier celui-ci à un acteur précis. Les grands laboratoires d'IA détiennent des actifs d'une valeur stratégique considérable : poids de modèles, méthodes d'entraînement, feuilles de route de produits, négociations avec des partenaires et des investisseurs. Une fuite sur l'un de ces points peut valoir très cher à un concurrent, ou intéresser des services de renseignement.
La course à l'IA a, par ailleurs, fait de ces entreprises des organisations très exposées médiatiquement et financièrement. Plus l'enjeu économique grandit, plus les risques d'espionnage industriel, de débauchage ciblé ou d'infiltration deviennent des préoccupations de premier plan pour les directions de la sécurité. Les experts du domaine évoquent depuis plusieurs années la nécessité de protéger ces entreprises comme on protège des infrastructures sensibles, ce qui inclut la sécurité des locaux, le contrôle des accès et la vérification des personnes qui y circulent.
La sécurité physique est souvent le maillon négligé. On investit des sommes importantes pour verrouiller les serveurs et chiffrer les communications, mais un micro dissimulé dans une salle de réunion contourne toutes ces protections numériques. C'est précisément ce qui rend ce type d'incident préoccupant, si les faits sont avérés tels que décrits.
Une affirmation d'entreprise, à manier avec précaution
Il est utile de rappeler la nature de l'information. Il s'agit d'une déclaration d'OpenAI, relayée par un média. Dans ce genre de dossier, plusieurs scénarios sont possibles : une intrusion bien réelle, un incident interne moins grave que ce que laisse entendre le qualificatif « sophistiqué », ou encore un événement dont les contours se préciseront avec le temps. Rien ne permet, pour l'instant, de trancher.
Les prochaines étapes à surveiller sont connues. D'abord, d'éventuelles précisions de l'entreprise sur la nature exacte de l'appareil et sur la durée de sa présence. Ensuite, la confirmation ou non d'un dépôt de plainte et d'une enquête des forces de l'ordre. Enfin, la réaction du principal intéressé, si la personne identifiée est rendue publique, ainsi que d'éventuelles poursuites. Ces éléments permettront de mesurer si l'affaire relève de l'incident isolé ou d'un phénomène plus large.
Ce qu'il faut retenir
Le dossier, tel qu'il est connu, tient en peu de lignes : une entreprise phare de l'IA dit avoir trouvé un appareil d'enregistrement sophistiqué dans ses locaux et soutient que ses modèles ont aidé à retrouver la personne qui l'y aurait placé. L'information est révélatrice d'une réalité plus large, celle d'un secteur dont les secrets valent de l'or et dont la sécurité physique devient un enjeu stratégique. Mais, faute de détails vérifiables sur le lieu, la date, le mobile et l'identité de l'auteur présumé, il serait imprudent d'aller plus loin que ce que l'entreprise elle-même affirme.
Nous mettrons cet article à jour à mesure que des éléments vérifiables seront rendus publics.