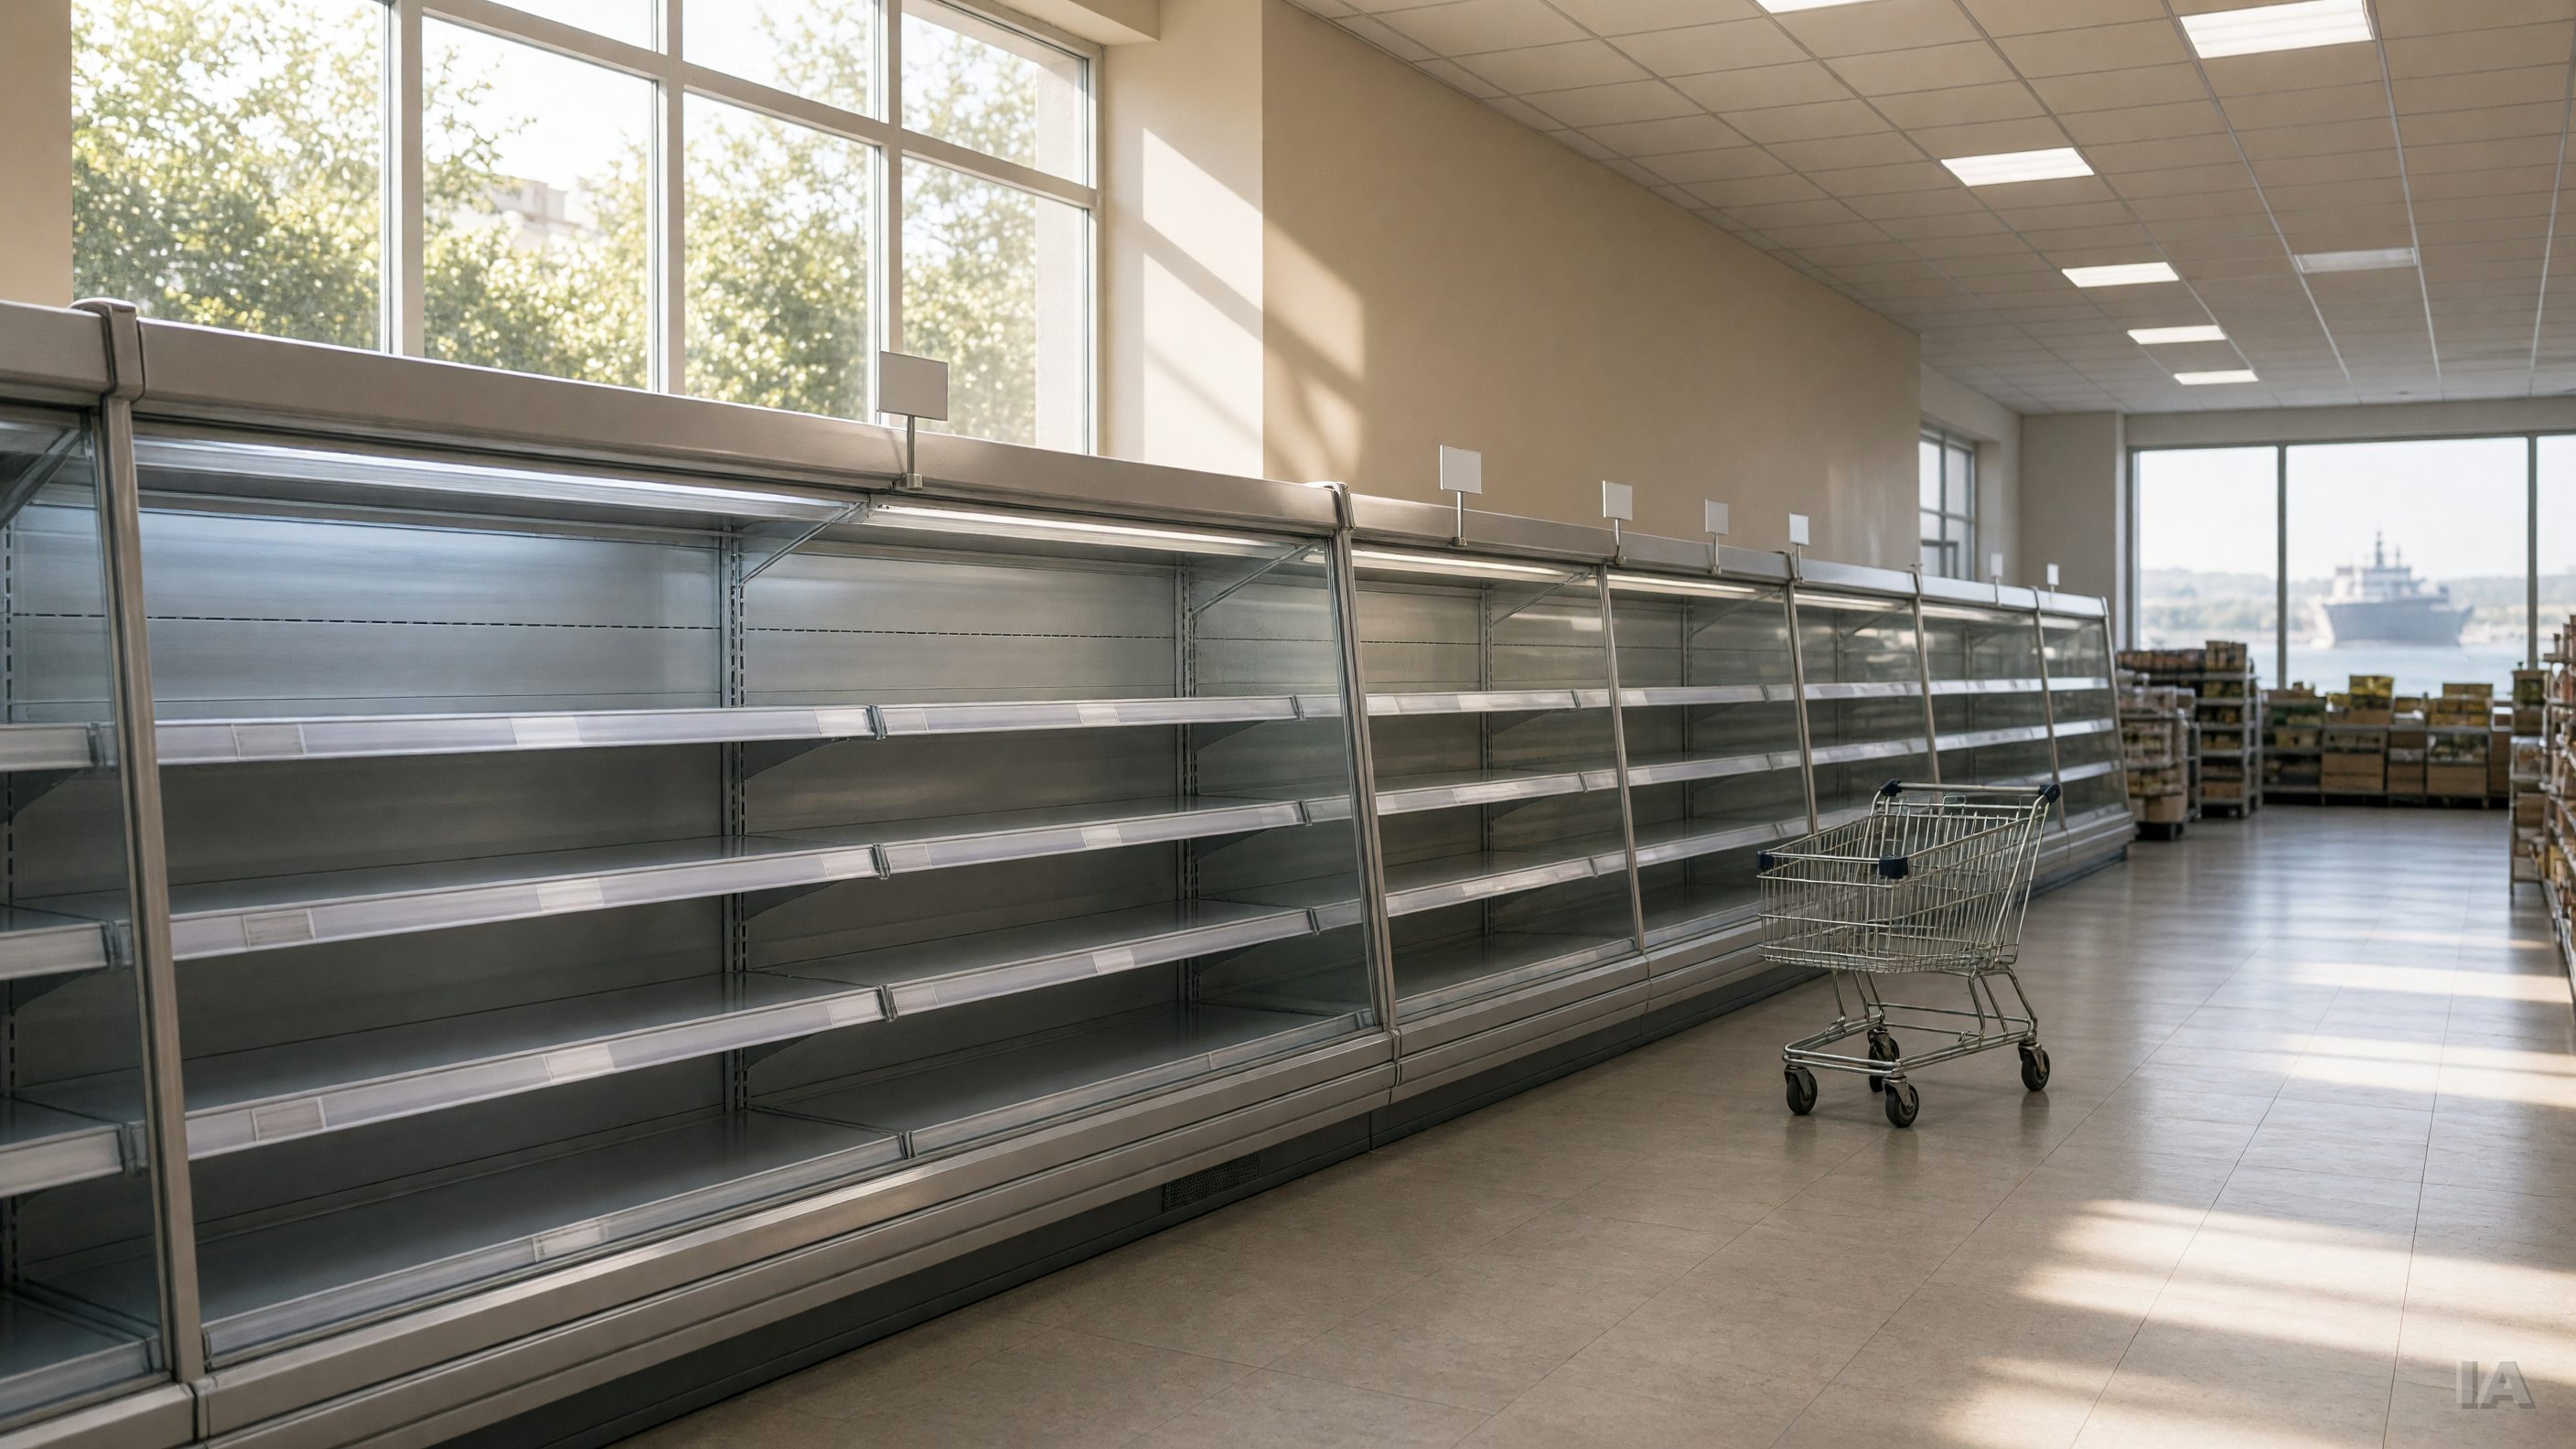
Des camions-bennes remplis de viande avariée et de crème glacée fondue, des allées de produits frais vidées, des réfrigérateurs qui ont pris feu : les images de la nuit du 11 au 12 octobre en France ont d'abord ressemblé à une panne massive. Le lundi 9 novembre, Paris a donné un autre nom à l'événement, celui d'une opération de sabotage menée par un État. La France attribue l'attaque à l'Iran, ce que Téhéran rejette. Le dossier illustre un glissement dans la guerre indirecte qui oppose la République islamique à ses adversaires : le conflit numérique s'attaque désormais à des objets du quotidien, loin des champs de bataille.
Ce que la France affirme
Selon l'Associated Press, le ministre des Affaires étrangères, Jean-Noël Barrot, a dénoncé, en marge d'une réunion du G7 à Paris, une attaque « d'une ampleur et d'une agressivité inédites ». Il y voit la première cyberattaque d'envergure visant le sabotage sur le sol français. Il a convoqué l'ambassadeur d'Iran et promis des sanctions à l'échelle européenne contre les responsables.
L'Agence nationale de la sécurité des systèmes d'information (ANSSI) attribue l'opération à Shahid Kaveh, décrite comme une unité cyber affiliée au Corps des Gardiens de la Révolution islamique, toujours selon l'AP. Le parquet de Paris a ouvert une information judiciaire pour atteintes à des systèmes automatisés de données en bande organisée, avec la circonstance aggravante d'avoir agi pour servir une puissance étrangère. Il a aussi requis des mandats d'arrêt internationaux contre le chef du groupe et ses deux adjoints, rapportent Reuters et la chaîne NBC News.
Le rapport conjoint des services français, cité par Reuters via la CBC, nomme trois personnes : Hamid Reza Lashgarian, Mahdi Lashgarian et Reza Salarvand. Franceinfo précise leur place dans la hiérarchie : Hamid Reza Lashgarian dirige le Centre électronique et cyber des Gardiens, tandis que Salarvand et Mahdi Lashgarian dirigent Shahid Kaveh.
Comment l'attaque a fonctionné
Le bilan est lourd. Selon le rapport français, 700 sites commerciaux ont été visés, dont surtout des supermarchés, mais aussi de petites boucheries, un abattoir et des usines agroalimentaires. Au moins 15 incendies se sont déclarés. Dans le cas d'Intermarché, l'AP rapporte des pertes de « plusieurs dizaines de millions d'euros » en une seule journée, avec des températures montées jusqu'à 50 °C pendant environ six heures.
Le procédé, lui, était relativement simple. D'après le parquet de Paris, cité par franceinfo, les pirates ont pris le contrôle à distance, par des interfaces web, de régulateurs frigorifiques de fabricants comme Danfoss, puis Dixell et Copeland. Ils y ont lancé des cycles de dégivrage anormaux, sans limite de durée, tout en désactivant les alertes des sondes de température. Reuters a rapporté que le fabricant de nombreux appareils touchés reconnaissait que plusieurs étaient obsolètes ou fonctionnaient avec un micrologiciel périmé, ce qui a pu faciliter l'intrusion.
Comment Paris a-t-il identifié l'auteur ? Les enquêteurs invoquent un « faisceau d'indices » : des traces de farsi dans l'infrastructure d'attaque, des adresses IP renvoyant vers des terminaux situés en Iran et un outil de balayage habituellement employé par l'unité. Le renseignement français relie aussi Shahid Kaveh à plusieurs personnages d'« hacktivistes », dont CyberAveng3rs et Soldiers of Solomon, qui revendiquent publiquement ses opérations, selon Axios. Reuters indique par ailleurs n'avoir pas pu établir précisément comment les Français étaient parvenus à leur conclusion, et que Microsoft avait de son côté relié l'Iran à ces piratages en privé, selon trois sources.
Un mode opératoire déjà vu
L'attaque s'inscrit dans une série. Reuters rappelle que la guerre entre les États-Unis et l'Iran, déclenchée en février, a été marquée par des incidents numériques épars : le réseau de transport de Los Angeles en mars, des stations de traitement de l'eau américaines en juillet, des navires à destination des États-Unis en août. Les services français disent aussi que Shahid Kaveh a revendiqué, en mars et avril 2026, une campagne de sabotage contre des intérêts israéliens et américains, touchant notamment des équipements frigorifiques israéliens, selon franceinfo. En août, des réfrigérateurs d'au moins six commissariats militaires américains sont tombés en panne ; le Pentagone enquête, avec l'aide des autorités françaises, mais aucun lien n'est établi à ce stade.
Axios résume l'enjeu : les pirates gouvernementaux iraniens ne se contentent plus de voler des données ou de paralyser des sites web, ils manipulent l'équipement physique qui fait tourner des services essentiels. La même opération a d'ailleurs visé de petites installations hydroélectriques françaises, avec des effets limités, d'après un rapport de renseignement cité par le média.
Pour Alex Orleans, de la société de cybersécurité Sublime Security, interrogé par NPR, ces attaques permettent aux Gardiens de réaffirmer leur puissance à l'étranger par des opérations perturbatrices sur les plans physique et psychologique. Elles offrent des résultats concrets à faible coût, alors que les ressources de l'Iran restent mobilisées par la guerre.
La deuxième vague, non attribuée
L'affaire ne s'arrête pas à la France. Au début de novembre, des incidents semblables ont frappé des commerces en Suède, en Belgique, au Luxembourg, en Irlande et en Estonie, et au moins 11 pays européens au total, selon l'AP et la Korea Times. Une autre attaque a visé des banques de sang françaises : l'AP indique qu'elle a été déjouée avant d'endommager des produits sanguins, alors que Reuters a décrit des employés forcés de déplacer du sang vers d'autres unités de stockage.
Prudence, toutefois : Paris n'a pas attribué publiquement cette seconde vague aux mêmes pirates. Le directeur général de l'ANSSI, Vincent Strubel, a précisé que Shahid Kaveh n'est pas officiellement accusé des attaques ailleurs en Europe ni de celle contre l'Établissement français du sang, rapporte franceinfo. Cette distinction compte : l'enquête reste ouverte, et les spéculations, que Reuters relie aussi aux soupçons de sabotage russe en Europe, ne valent pas attribution.
Téhéran nie, Washington durcit le ton
Le ministère iranien des Affaires étrangères a rejeté mardi des accusations « sans fondement et unilatérales ». Selon la presse iranienne Press TV et l'agence Reuters, il affirme que la France projette ses propres échecs de gouvernance. Le chef de la diplomatie, Abbas Araghchi, a ironisé sur X sur un gouvernement incapable de gérer ses réfrigérateurs. Téhéran promet aussi de prendre les mesures nécessaires pour protéger ses intérêts. Press TV relève qu'aucune preuve publique n'a été produite à l'appui des accusations ; le dossier français repose pour l'instant sur le rapport des services et sur la procédure judiciaire.
Du côté de Washington, le secrétaire d'État Marco Rubio, interrogé à Paris par des journalistes, a refusé de dire si les États-Unis avaient aidé à l'attribution, tout en jugeant que les Français sont « très capables », selon NPR. Il a aussi estimé que la France n'est pas vraiment partie à la guerre entre les États-Unis et l'Iran, ce qui souligne que Paris est ciblé comme allié occidental plus que comme belligérant.
Barrot a affirmé que la France ne s'interdisait rien et prendrait toutes les mesures jugées proportionnées et nécessaires, y compris celles qu'elle ne rendrait pas publiques, rapporte Khaleej Times. L'Union européenne a promis une réponse « rapide et unie » après consultation des États membres, selon l'AFP reprise par Asharq Al-Awsat.
Une campagne qui ne se limite pas au numérique
Le même jour, la justice américaine a levé les scellés sur une mise en accusation visant trois hommes, accusés d'avoir orchestré une « campagne de terreur » pour le compte d'organisations affiliées à l'Iran, selon ABC News (Australie). Il s'agit de Mohammad Baqer Saad Dawood al-Saadi, Mohsen Mohajeri et Mohammad Ali al-Hassani. Seul le premier est détenu. Le dossier couvre près de 20 attaques ou tentatives visant des communautés juives en Europe et aux États-Unis, ainsi que le projet d'attaque de septembre contre la base britannique de RAF Fairford, qui accueillait des bombardiers américains.
Selon The National, les accusés agissaient pour un réseau pro-iranien comprenant les Gardiens de la Révolution et Kataëb Hezbollah, tous deux désignés organisations terroristes par Washington. Al-Saadi, incarcéré, aurait transmis des messages codés à ses proches pour faire acheminer de l'argent. Après l'incident de Fairford, les Américains ont retiré les bombardiers stationnés sur place, et Londres a depuis déclaré l'Iran responsable, d'après la même source.
Les deux volets, numérique et terroriste, ne relèvent pas des mêmes unités et rien n'indique, dans les sources consultées, qu'ils aient été coordonnés. Ils composent toutefois un tableau cohérent : un conflit ouvert depuis février qui se prolonge, côté iranien, par des opérations à bas coût contre des pays alliés de ses adversaires, en Europe comme aux États-Unis.
Ce qui change
Plusieurs choses se déplacent. D'abord, le seuil politique : Paris nomme publiquement des individus, saisit la justice et réclame des sanctions, là où les cyberincidents précédents étaient restés dans le flou diplomatique. Ensuite, la cible : des chaînes du froid, c'est-à-dire de l'alimentation et, potentiellement, de la santé, avec les banques de sang, plutôt que des secrets d'État. Enfin, la vulnérabilité : des équipements industriels vieillissants et connectés à Internet, faciles à pénétrer, qui multiplient les points d'entrée pour n'importe quel acteur étatique.
Les prochaines semaines diront si l'Union européenne parvient à une réponse commune et si l'enquête relie la deuxième vague aux mêmes auteurs. D'ici là, les mandats d'arrêt visent des responsables qui se trouvent probablement hors de portée de la justice française, ce qui limite la portée concrète de la procédure, mais en fait un levier de pression diplomatique.